Pytanie, jak zabezpieczyć konto Google 2026, nie sprowadza się już do ustawienia trudnego hasła. Konto może być powiązane z pocztą Gmail, Zdjęciami Google, Dyskiem, YouTube, Androidem, historią zakupów w Google Play oraz logowaniem do dziesiątek zewnętrznych aplikacji. Przejęcie jednego adresu e-mail może więc otworzyć drogę do resetowania haseł w kolejnych usługach, enguide.pl podaje.
W 2026 roku dodatkowym problemem pozostaje phishing. CERT Polska opisał między innymi kampanie wymierzone bezpośrednio w użytkowników Gmaila, w których przestępcy próbowali przejmować nie tylko hasła, ale również dane używane podczas dwuetapowej weryfikacji. Dlatego skuteczne zabezpieczenie konta powinno składać się z kilku niezależnych warstw.
Jak zabezpieczyć konto Google w 2026 roku
Najbezpieczniejsza konfiguracja dla zwykłego użytkownika obejmuje unikalne hasło, weryfikację dwuetapową, co najmniej jedną zapasową metodę logowania oraz aktualne dane odzyskiwania. Dobrym uzupełnieniem jest passkey, czyli klucz dostępu zapisany na zaufanym telefonie lub komputerze.
Nie należy przy tym traktować telefonu jako jedynej drogi do konta. Telefon można zgubić, uszkodzić lub wymienić, numer komórkowy może zostać dezaktywowany, a aplikacja uwierzytelniająca może zniknąć razem z urządzeniem. Jeśli użytkownik wcześniej nie przygotował kodów zapasowych albo alternatywnego sposobu potwierdzania tożsamości, zwykła awaria telefonu potrafi zamienić się w problem z dostępem do całego konta.
Najważniejsze elementy ochrony to:
- unikalne hasło, którego nie używa się w innych serwisach;
- włączona weryfikacja dwuetapowa Google;
- klucz dostępu lub inne rozwiązanie odporne na typowy phishing;
- zapisane kody zapasowe;
- aktualny numer telefonu i adres e-mail do odzyskiwania;
- regularna kontrola urządzeń oraz aplikacji mających dostęp do konta.
Najlepsze zabezpieczenie to takie, które nadal działa po zgubieniu telefonu, zmianie numeru i wycieku jednego z haseł.
Szczególnie niebezpieczne są wiadomości przekonujące, że konto właśnie zostało zablokowane i wymaga natychmiastowej weryfikacji. Mechanizm jest podobny do oszustw opisanych w poradniku o fałszywych SMS-ach z banku: presja czasu ma sprawić, że odbiorca kliknie link, zanim dokładnie sprawdzi adres strony.
Hasło do konta Google nadal ma znaczenie
Passkeys nie sprawiły, że tradycyjne hasła całkowicie zniknęły. W wielu konfiguracjach Google hasło nadal może służyć jako metoda logowania albo element procesu odzyskiwania. Dlatego bezpieczne hasło do Google powinno być przede wszystkim unikalne.
Największym błędem nie jest użycie słowa, które potencjalnie można odgadnąć. Znacznie groźniejsze jest powtarzanie tego samego hasła w kilku usługach. Jeśli dane logowania wyciekną z małego sklepu internetowego, forum lub aplikacji, przestępcy mogą automatycznie sprawdzić tę samą kombinację adresu e-mail i hasła w Gmailu, mediach społecznościowych czy serwisach zakupowych.
Hasło może być długim ciągiem wygenerowanym przez menedżer haseł albo łatwiejszą do zapamiętania frazą składającą się z kilku niezwiązanych słów. Nie powinno zawierać oczywistych danych, takich jak imię połączone z rokiem urodzenia, numer telefonu czy nazwa miejscowości.
CERT Polska zwraca uwagę: „Nie da się rozpoznać phishingu po tym, skąd przyszła wiadomość, ani po tym, jak wygląda strona”.
To istotne także przy logowaniu do Google. Fałszywa witryna może niemal idealnie kopiować prawdziwy ekran logowania, dlatego sam wygląd strony nie jest wiarygodnym potwierdzeniem jej autentyczności.
Podobną ostrożność trzeba zachować przy innych kontach internetowych. Opisywane na enguide.pl problemy z blokadami kont Vinted pokazują, dlaczego aktualny e-mail, numer telefonu i możliwość potwierdzenia własności konta mają znaczenie jeszcze zanim pojawi się problem z dostępem.
2FA, passkey czy SMS? Co wybrać
Google pozwala korzystać z kilku metod potwierdzania logowania. Nie wszystkie zapewniają taki sam poziom ochrony.
| Metoda | Koszt po stronie Google | Główna zaleta | Główne ograniczenie |
|---|---|---|---|
| Google Prompt | 0 zł | szybkie zatwierdzenie na zalogowanym telefonie | potrzebne jest zaufane urządzenie |
| Aplikacja z kodami | 0 zł | działa również bez zasięgu sieci komórkowej | utrata telefonu może odciąć dostęp bez kopii |
| SMS | 0 zł od Google | łatwa konfiguracja | numer telefonu może stać się celem ataku |
| Passkey | 0 zł na zgodnym urządzeniu | wysoka odporność na typowy phishing | trzeba chronić urządzenie i blokadę ekranu |
| Klucz sprzętowy | zależny od urządzenia | bardzo wysoki poziom ochrony | wymaga zakupu i przechowywania klucza |
| Kody zapasowe | 0 zł | dostęp awaryjny bez telefonu | trzeba przechowywać je poza telefonem |
Google samo wskazuje, że kody przesyłane SMS-em i połączeniem telefonicznym mogą być bardziej podatne na ataki związane z numerem telefonu. Jeżeli konto zawiera ważne dokumenty, zdjęcia, dane firmy albo służy do odzyskiwania innych usług, 2FA na koncie Google lepiej oprzeć na Google Prompt, aplikacji uwierzytelniającej, passkey lub fizycznym kluczu bezpieczeństwa.
Dlaczego passkey jest mocniejszy od samego kodu
Passkey, po polsku klucz dostępu, wiąże logowanie z konkretnym urządzeniem. Potwierdzeniem może być odcisk palca, rozpoznawanie twarzy albo kod blokady ekranu. Hasło nie jest wtedy przepisywane do formularza, co znacząco utrudnia typowy phishing.
Klucz dostępu Google nie oznacza jednak, że można zapomnieć o odzyskiwaniu konta. Jeśli passkey znajduje się wyłącznie na jednym telefonie, utrata urządzenia nadal może stworzyć problem. Rozsądna konfiguracja powinna przewidywać drugi zaufany sposób wejścia na konto.
W dokumentacji Google SMS jest przedstawiany jako dostępna metoda 2FA, ale firma ostrzega, że rozwiązania oparte na numerze telefonu mogą być podatne na dodatkowe rodzaje ataków.
W praktyce SMS może pozostać metodą awaryjną, lecz nie powinien być jedyną ochroną ważnego konta.
Jak ustawić zabezpieczenia krok po kroku
Całą konfigurację można wykonać z poziomu ustawień konta Google. Przed rozpoczęciem dobrze mieć przy sobie podstawowy telefon oraz drugi bezpieczny sposób zapisania informacji, na przykład menedżer haseł albo komputer.
- Zaloguj się na właściwe konto i otwórz ustawienia bezpieczeństwa.
- Sprawdź sekcję dotyczącą sposobów logowania.
- Ustaw nowe hasło, jeżeli obecne jest używane również w innych serwisach.
- Włącz weryfikację dwuetapową.
- Dodaj Google Prompt, aplikację uwierzytelniającą, passkey albo klucz bezpieczeństwa.
- Wygeneruj kody zapasowe i przechowuj je poza telefonem.
- Sprawdź numer oraz adres e-mail używane do odzyskiwania.
- Przejrzyj urządzenia aktualnie zalogowane na konto.
- Usuń stare telefony, komputery oraz aplikacje, których już nie używasz.
- Uruchom kontrolę bezpieczeństwa konta Google i sprawdź ostrzeżenia.
Nie trzeba zmieniać hasła co kilka tygodni tylko dla samej zmiany. Znacznie ważniejsze jest to, aby było unikalne i nie znajdowało się w bazie danych po wcześniejszym wycieku. Zmiana staje się pilna, gdy hasło zostało wpisane na podejrzanej stronie, pojawiło się ostrzeżenie o nieznanym logowaniu albo było wykorzystywane także w przejętym serwisie.
Jeżeli nowe zabezpieczenie działa tylko na telefonie noszonym codziennie w kieszeni, plan awaryjny nie jest jeszcze gotowy.
Odzyskiwanie konta Google po utracie telefonu lub hasła
Dobre odzyskiwanie konta Google trzeba skonfigurować przed awarią, a nie dopiero po niej. Najważniejsze są aktualny numer telefonu, dodatkowy adres e-mail oraz awaryjne metody 2FA.
Jeżeli telefon zostanie zgubiony, ale użytkownik ma dostęp do innego zalogowanego urządzenia, sytuacja jest stosunkowo prosta. Trzeba wejść do ustawień bezpieczeństwa, wylogować zgubiony sprzęt, usunąć powiązany z nim passkey, a następnie sprawdzić pozostałe sposoby logowania. Przy podejrzeniu kradzieży należy także zmienić hasło.
Jeżeli nie ma żadnego drugiego składnika, Google może uruchomić procedurę potwierdzania własności konta. W takim przypadku znaczenie mają wcześniejsze zachowania użytkownika. Google radzi korzystać z urządzenia, przeglądarki i miejsca, z których wcześniej regularnie logowano się na konto.
Dobrze przygotowane konto powinno mieć:
- dodatkowy e-mail, do którego właściciel rzeczywiście ma dostęp;
- numer telefonu, który jest nadal aktywny;
- kody zapasowe przechowywane poza głównym smartfonem;
- co najmniej jedno inne zaufane urządzenie lub alternatywny składnik logowania.
Jeżeli ktoś oferuje płatne „odzyskanie Gmaila” i prosi o hasło lub kod weryfikacyjny, nie należy przekazywać takich danych. Google ostrzega, że nie współpracuje z usługami, które obiecują odzyskiwanie hasła lub dostęp do konta w zamian za podanie danych logowania.
Konto Google może również przechowywać znaczną część prywatnych plików użytkownika. Dotyczy to szczególnie osób korzystających z automatycznych kopii zdjęć; osobny poradnik pokazuje, jak działa Google Photos i przestrzeń konta w Polsce. Utrata dostępu do Gmaila może więc oznaczać jednocześnie problem z pocztą, zdjęciami i Dyskiem.
Najczęstsze błędy przy zabezpieczaniu konta
Samo włączenie dodatkowej funkcji bezpieczeństwa nie wystarczy, jeśli pozostałe elementy pozostają źle skonfigurowane.
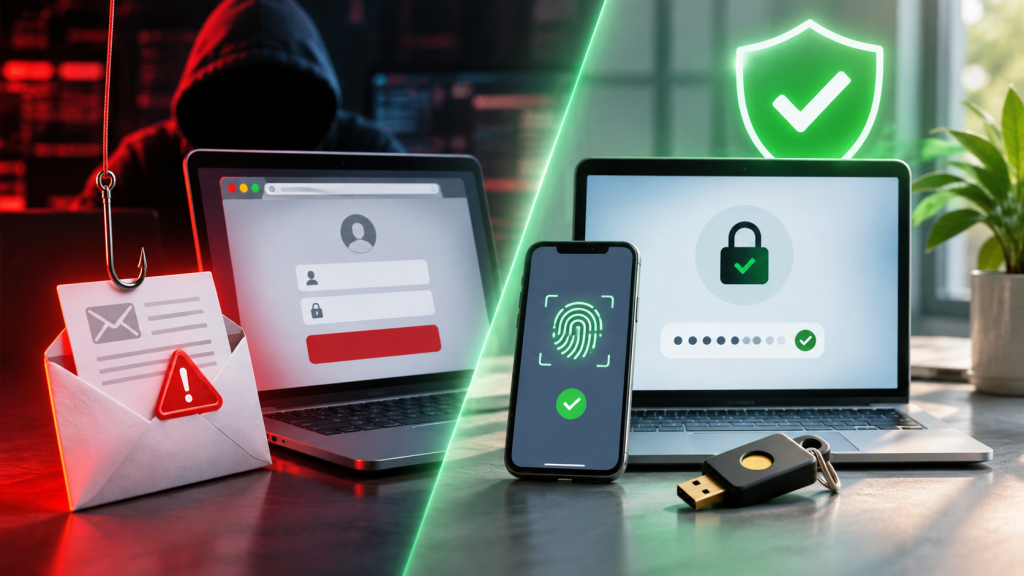
Najczęściej problem powodują:
- to samo hasło do Gmaila i kilku innych serwisów;
- 2FA oparte wyłącznie na jednym telefonie;
- brak zapisanych kodów zapasowych;
- nieaktualny numer telefonu do odzyskiwania;
- adres odzyskiwania, do którego właściciel nie pamięta hasła;
- zatwierdzanie każdego komunikatu Google Prompt bez czytania informacji o logowaniu;
- pozostawianie starych telefonów na liście zaufanych urządzeń;
- wpisywanie hasła Google po kliknięciu linku z przypadkowego e-maila lub SMS-a.
Szczególnie groźne jest automatyczne zatwierdzanie powiadomień. Przestępca, który zdobył hasło, może wielokrotnie próbować logowania, licząc na to, że właściciel konta w końcu odruchowo zaakceptuje komunikat na telefonie.
Powiadomienie o logowaniu, którego użytkownik sam nie rozpoczął, powinno być traktowane jak sygnał alarmowy, a nie prośba do szybkiego kliknięcia „Tak”.
Po takim zdarzeniu trzeba odrzucić próbę, sprawdzić aktywność konta i zmienić hasło, jeśli istnieje podejrzenie, że ktoś mógł je poznać.
Co zmieniło się w 2026 roku
W 2026 roku pytanie o bezpieczeństwo konta Google coraz częściej dotyczy nie tylko hasła i kodu SMS. Passkeys stały się normalnym elementem logowania, a Google może proponować logowanie bez wpisywania tradycyjnego hasła, jeśli na koncie skonfigurowano klucz dostępu.
Jednocześnie phishing nie zatrzymał się na etapie prostych fałszywych formularzy. CERT Polska 12 czerwca 2026 roku opisał kampanię UNC1151/Ghostwriter kierowaną do użytkowników Gmaila w Polsce. Według zespołu ataki obserwowane od marca pozwalały przestępcom próbować wyłudzać także dane związane z uwierzytelnianiem dwuskładnikowym.
To zmienia praktyczne podejście do zabezpieczeń. Kod wpisywany ręcznie na stronie może zostać przekazany oszustowi razem z hasłem, jeżeli użytkownik nie zauważy, że znajduje się na fałszywej domenie. Passkey lub fizyczny klucz bezpieczeństwa ograniczają ten scenariusz, ponieważ proces uwierzytelniania jest powiązany z prawdziwą usługą i urządzeniem.
Zmieniać mogą się nazwy poszczególnych opcji w panelu Google oraz kolejność proponowanych metod. Fundament pozostaje jednak ten sam: unikalne dane logowania, dodatkowy składnik, zapasowa metoda wejścia i aktualne informacje odzyskiwania.
FAQ
Czy samo mocne hasło wystarczy do zabezpieczenia konta Google?
Nie. Unikalne i długie hasło jest podstawą, ale powinno zostać uzupełnione weryfikacją dwuetapową. Dzięki temu wyciek samego hasła nie musi automatycznie oznaczać przejęcia konta.
Czy 2FA przez SMS jest bezpieczne?
Jest bezpieczniejsze niż brak drugiego składnika, ale Google wskazuje, że SMS-y i połączenia telefoniczne mogą być podatne na ataki dotyczące numeru telefonu. Dla ważnego konta lepszą podstawą jest Google Prompt, aplikacja uwierzytelniająca, passkey lub klucz sprzętowy.
Co zrobić po zgubieniu telefonu z kontem Google?
Na innym zaufanym urządzeniu należy wylogować utracony telefon, usunąć powiązane z nim klucze dostępu i sprawdzić metody 2FA. Przy podejrzeniu kradzieży trzeba także zmienić hasło i przejrzeć ostatnią aktywność.
Czy passkey zastępuje hasło i 2FA?
Passkey może pozwolić zalogować się bez wpisywania hasła i jednocześnie potwierdzić posiadanie zaufanego urządzenia. Nie powinien jednak być jedynym przygotowanym sposobem dostępu. Potrzebna jest metoda awaryjna na wypadek utraty urządzenia.
Jak sprawdzić, czy ktoś obcy korzysta z konta?
W ustawieniach bezpieczeństwa Google można przejrzeć ostatnie zdarzenia związane z bezpieczeństwem oraz urządzenia zalogowane na konto. Nieznany telefon, komputer, lokalizacja lub nieoczekiwane próby logowania wymagają kontroli haseł i metod uwierzytelniania.
Najrozsądniejszy plan na 2026 rok jest prosty: unikalne hasło, 2FA, passkey lub inna mocna metoda logowania, kody zapasowe i aktualne dane odzyskiwania. Dziesięć minut poświęconych na sprawdzenie tych ustawień może ochronić jednocześnie Gmail, Dysk, Zdjęcia, YouTube i inne usługi powiązane z tym samym kontem.